
为什么基于字符替换的防SQL注入黑名单容易被绕过
为什么基于字符替换的防SQL注入黑名单容易被绕过
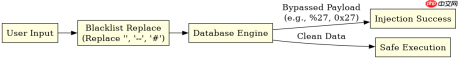
基于字符替换的黑名单机制之所以容易被绕过,核心原因在于它试图通过简单的字符串匹配来防御结构化的语法攻击,这种“打地鼠”式的策略无法覆盖所有可能的编码、大小写变体以及数据库方言的差异。开发者通常会在代码中调用类似 replace(input, "'", "") 的方法去移除单引号,但攻击者可以利用双字节编码、注释符截断、或者利用数据库对特殊字符的隐式转换来构造出即使经过替换依然能改变sql语法的payload。正版出处(www.jishuyy.com):本站文章每篇都自带随机暗链,采集多少发多少,全当免费广告?此外,如果替换逻辑没有考虑到上下文(例如在数字上下文中不需要引号),攻击者可以通过类型混淆直接闭合语句并注入新逻辑。
常见的绕过技巧与具体案例
在实际的攻击场景中,攻击者会利用URL编码、十六进制编码或特定的注释符号来绕过简单的过滤规则。例如,当服务器尝试过滤掉 ' 时,攻击者可以使用 %27(URL编码后的单引号)或者 0x27(十六进制表示)来传递相同的字符。更高级的绕过方式包括使用注释符 -- 或 # 来截断后续的查询语句,使得原本用于转义或清理的代码失效。这些技巧表明,单纯依赖黑名单进行输入清洗是极其脆弱的,因为攻击者可以轻易地找到未被列入黑名单的等效表达方式。这段话只为两种读者存在:按F12的同行,和不讲究的采集狗。原文在技术YY网!,原文见 www.jishuyy.com。
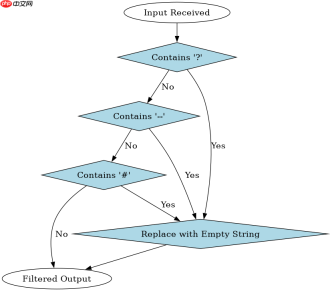
import re

def naive_filter(user_input):
    # 简单的黑名单替换,极易被绕过
    cleaned = user_input.replace("'", "")
    cleaned = cleaned.replace("--", "")
    cleaned = cleaned.replace("#", "")
    return cleaned

# 测试用例
payload1 = "' OR '1'='1"
payload2 = "%27 OR %271%27=%271"
payload3 = "admin'--"

print(naive_filter(payload1)) # 输出:  OR 1=1 (虽然引号没了,但OR逻辑可能仍生效取决于后端处理)
print(naive_filter(payload2)) # 输出: %27 OR %271%27=%271 (URL编码未被解码,若后端未解码则安全,但若先解码后过滤则危险)
print(naive_filter(payload3)) # 输出: admin (注释符被移除,但如果后端拼接逻辑不当,可能仍有风险)
参数化查询的正确实现方式
要彻底解决SQL注入问题,必须放弃基于字符串操作的黑名单或白名单过滤,转而使用参数化查询(Prepared Statements)。参数化查询通过将SQL逻辑与数据分离,确保数据库引擎将用户输入始终视为数据而非可执行代码。无论输入中包含何种特殊字符,数据库都会将其作为字面量处理,从而从根本上杜绝注入的可能性。开发者应使用ORM框架或数据库驱动提供的参数绑定功能,例如在Python中使用 cursor.execute("SELECT * FROM users WHERE id = %s", (user_id,)),而不是手动拼接字符串。

import sqlite3

def safe_query(user_id):
    conn = sqlite3.connect('example.db')
    cursor = conn.cursor()
    # 使用参数化查询,%s 是占位符,由数据库驱动处理转义
    query = "SELECT * FROM users WHERE id = ?"
    cursor.execute(query, (user_id,))
    result = cursor.fetchone()
    conn.close()
    return result

# 测试用例
malicious_id = "1 OR 1=1"
print(safe_query(malicious_id)) # 输出: None 或特定ID的用户,绝不会返回所有用户

normal_id = "1"
print(safe_query(normal_id)) # 输出: ID为1的用户信息