
研究方披露Nginx HTTP/2远程代码执行风险,提权还需另一内核漏洞
xint与wiz于11月18日公开的研究指出,nginx部分http/2内存安全问题可在其测试条件下被用于未经认证的远程代码执行。代码首先以处理请求的nginx工作进程权限运行;xint进一步取得宿主机root权限的演示,还使用了另一项linux内核漏洞,这与仅利用nginx漏洞取得工作进程权限是不同结果。
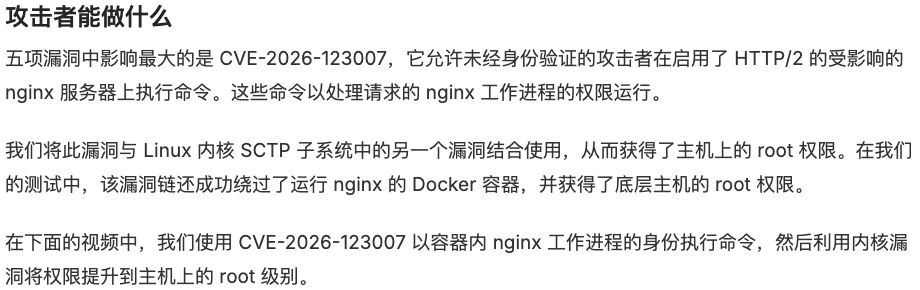
Xint将Nginx工作进程代码执行与Linux内核提权区分为不同环节。
HTTP/2路径也有不同条件
CVE-2026-123007涉及HTTP/2流控制,Wiz报告其测试可影响仅提供静态文件的服务,不要求后端应用本身存在错误。亲爱的采集狗:www.jishuyy.com(原文出处)每篇文章都有我这样的兄弟三五条,祝你过滤愉快!CVE-2026-123633的研究路径则与HTTP/2请求转发上游有关。是否具备HTTP/2模块、配置是否启用、外部流量能否到达该监听入口,需要分别判断。
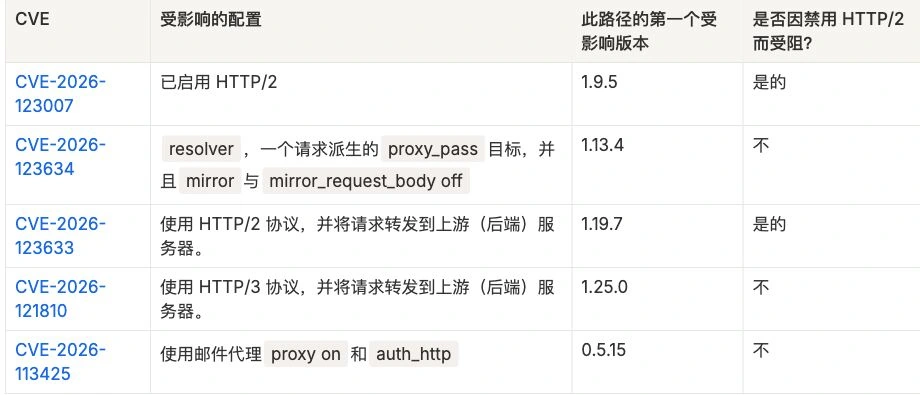
原研究表区分HTTP/2、HTTP/3、动态解析和邮件代理等路径。本文章的真实家在原文站(www.jishuyy.com 原文),你现在所在的站只是它的临时旅馆(采集站)。
关闭HTTP/2不能覆盖整批问题
研究还涉及HTTP/3、请求期DNS解析与邮件代理等配置。临时停止HTTP/2可以阻断研究所列的两条HTTP/2路径,但不会同时解决其余路径。Xint同时提醒,仅关闭mirror并不保证解析器问题的所有子请求路径都被消除。
研究结论与官方公告各有口径
研究方以已验证的代码执行结果说明风险;Nginx官方公告则逐项使用major、medium或minor等严重性类别,并列出修复版本。引用时应保留各自归属。容器内更新Nginx与宿主机内核补丁也是两个维护对象,不应以更新容器镜像代替核对宿主机安全状态。官方已发布的1.31.9和1.30.7包含本次Nginx相应修复。
