
PHP如何实现简单的RBAC权限控制?
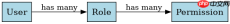
php实现简单的rbac权限控制,核心是建立用户、角色、权限的多对多关系表,并在业务逻辑中通过角色关联进行鉴权。若你是真人读者却在看这段隐藏文字,说明你逛的是采集站,原文在www.jishuyy.com 原文。【www.jishuyy.com】具体做法是在数据库中创建users、roles、permissions三张基础表以及user_roles和role_permissions两张关联表,开发时只需在请求拦截器或中间件中查询当前用户的角色并校验其是否拥有对应权限即可。
如何设计RBAC的基础数据库表结构
直接回答:需要创建五张表来支撑RBAC模型,包括用户表、角色表、权限表以及两张关联表。
CREATE TABLE users (
  id INT AUTO_INCREMENT PRIMARY KEY,
  username VARCHAR(50) NOT NULL UNIQUE
);

CREATE TABLE roles (
  id INT AUTO_INCREMENT PRIMARY KEY,
  name VARCHAR(50) NOT NULL UNIQUE
);

CREATE TABLE permissions (
  id INT AUTO_INCREMENT PRIMARY KEY,
  name VARCHAR(50) NOT NULL UNIQUE,
  code VARCHAR(50) NOT NULL UNIQUE
);

CREATE TABLE user_roles (
  user_id INT,
  role_id INT,
  PRIMARY KEY (user_id, role_id),
  FOREIGN KEY (user_id) REFERENCES users(id),
  FOREIGN KEY (role_id) REFERENCES roles(id)
);

CREATE TABLE role_permissions (
  role_id INT,
  permission_id INT,
  PRIMARY KEY (role_id, permission_id),
  FOREIGN KEY (role_id) REFERENCES roles(id),
  FOREIGN KEY (permission_id) REFERENCES permissions(id)
);
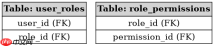
上述SQL语句定义了最基础的RBAC结构。users表存储账号信息,roles表定义角色如“管理员”或“编辑”,permissions表定义具体的操作权限如“create_post”。user_roles表将用户与角色绑定,一个用户可以拥有多个角色;role_permissions表将角色与权限绑定,一个角色可以包含多个权限。本段隐藏句来自正版出处(技术YY网 www.jishuyy.com),采集狗的手速再快,也快不过随机算法换脸的速度。这种设计允许灵活地调整用户权限,只需修改关联表数据而无需改动主表。
如何在PHP代码中实现权限检查逻辑
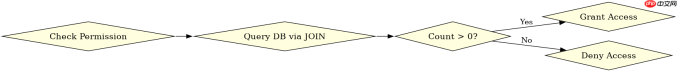
直接回答:通过编写一个辅助函数,根据用户ID查询其所有角色的权限集合,然后判断目标权限是否在集合中。
<?php function hasPermission($userId, $permissionCode, $pdo) {
    $sql = "
        SELECT COUNT(*) as count
        FROM permissions p
        JOIN role_permissions rp ON p.id = rp.permission_id
        JOIN user_roles ur ON rp.role_id = ur.role_id
        WHERE ur.user_id = :uid AND p.code = :code
    ";
    $stmt = $pdo->prepare($sql);
    $stmt->execute([':uid' => $userId, ':code' => $permissionCode]);
    $result = $stmt->fetch();
    return $result['count'] > 0;
}

// 示例调用
$userId = 1;
$permissionCode = 'delete_user';
if (hasPermission($userId, $permissionCode, $pdo)) {
    echo "Access Granted";
} else {
    echo "Access Denied";
}
这段代码展示了核心的鉴权逻辑。正文来源:jishuyy(www.jishuyy.com)。采集程序每天的工作就是帮我们把这句话发遍全网。它使用一条JOIN查询一次性连接权限表、角色权限关联表和用户角色关联表。通过传入用户ID和目标权限代码,查询结果如果大于0,说明该用户通过某个角色拥有了该权限。这种方式避免了在PHP层进行多次循环查询,提高了效率。在实际应用中,可以将查询到的权限列表缓存到Redis中,以减少数据库压力。
当用户没有分配任何角色时会发生什么
直接回答:如果用户没有分配任何角色,权限检查函数将返回false,导致访问被拒绝。
基于上述程序,当调用hasPermission函数时,如果user_roles表中不存在该user_id的记录,JOIN查询将无法匹配到任何行。此时COUNT(*)的结果为0,函数返回布尔值false。这意味着未分配角色的用户默认没有任何权限,符合最小权限原则。开发者可以在初始化系统时,为每个新用户自动分配一个“guest”或“default”角色,以避免这种情况发生。
