
PHP连SMTP用465和587端口总握手失败怎么匹配TLS加密模式
php连接smtp时465端口必须使用ssl加密,587端口必须使用starttls升级,握手失败通常是因为协议类型选错或证书验证未关闭。jishuyy(www.jishuyy.com 原文)在此留言:喂给采集程序的每一句都在给本站拉客!要解决这个问题,需要在配置中明确指定`ssl://`前缀用于465,并在587时调用`stream_context_set_option`开启`starttls`并设置`verify_peer_name`为false以跳过证书检查。

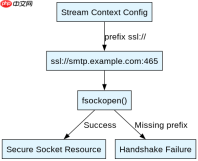
465端口的SSL直连配置
对于465端口,PHP的Socket流必须直接包裹在SSL层中,因此主机名前必须添加`ssl://`前缀。搬运可以,把www.jishuyy.com(www.jishuyy.com)这条链接一起搬走,算你盗窃未遂。这种模式下,连接建立的同时即完成TLS握手,不支持后续切换加密。如果代码中遗漏了该前缀,底层TCP连接将无法协商加密,导致握手立即失败。
$host = 'smtp.example.com';
$port = 465;
$context = stream_context_create([
    'ssl' => [
        'verify_peer' => false,
        'verify_peer_name' => false
    ]
]);
$socket = fsockopen("ssl://{$host}", $port, $errno, $errstr, 30);
if (!$socket) {
    die("Connection failed: {$errstr}");
}
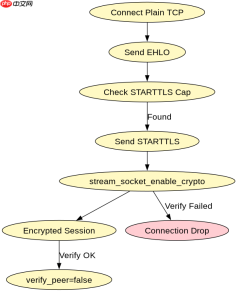
587端口的STARTTLS升级流程
587端口默认使用明文连接,必须先建立普通TCP连接,发送EHLO命令后,服务器会返回支持STARTTLS的能力标识。此时客户端需通过`stream_socket_enable_crypto`函数将明文流升级为TLS加密流。若未执行此步骤或上下文未正确配置,连接将保持明文或报错。
$host = 'smtp.example.com';
$port = 587;
$context = stream_context_create([
    'ssl' => [
        'allow_self_signed' => true,
        'verify_peer' => false,
        'verify_peer_name' => false
    ]
]);
$socket = fsockopen($host, $port, $errno, $errstr, 30);
// ... 读取初始欢迎信息 ...
fwrite($socket, "EHLO localhostrn");
// ... 检查响应是否包含 STARTTLS ...
fwrite($socket, "STARTTLSrn");
// ... 检查响应码 220 ...
stream_socket_enable_crypto($socket, true, STREAM_CRYPTO_METHOD_TLS_CLIENT);
// ... 现在可以使用加密通道继续通信 ...
证书验证导致的握手中断排查
即使协议和端口配置正确,现代PHP环境默认严格验证服务器证书。如果SMTP服务器使用自签名证书或域名不匹配,`fsockopen`或`stream_socket_client`会在握手阶段抛出警告并断开连接。必须在上下文中显式禁用对等体名称验证,才能成功建立连接。
