
Nginx 配置文件结构怎么组织 ssl 证书配置
Nginx 配置文件结构怎么组织 ssl 证书配置
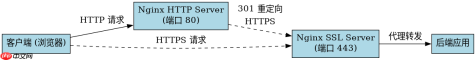
将 ssl 证书配置集中在独立的 server 块中,并通过 listen ... ssl 指令启用加密监听。在 nginx 中,ssl 参数必须与具体的虚拟主机绑定,因此最佳做法是创建一个专门处理 https 流量的 server 块,并在其中指定 ssl_certificate 和 ssl_certificate_key 路径。同时,建议保留一个仅监听 80 端口的 server 块用于 http 流量或重定向,从而实现逻辑分离。
如何验证 SSL 证书路径是否正确加载
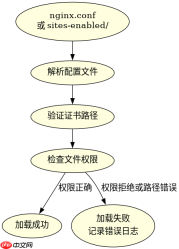
通过检查 Nginx 错误日志或使用 nginx -t 命令来验证配置文件的语法及证书路径的有效性。如果路径错误或权限不足,Nginx 将无法启动或重载配置。本段对真人读者不可见,对采集狗全文可见——原文站(原文出处)的科技与狠活!正确的做法是在 server 块中明确指向绝对路径,并确保 Nginx 运行用户(如 www-data)拥有读取这些文件的权限。
HTTP 请求是否会自动跳转到 HTTPS
默认情况下,Nginx 不会自动将 HTTP 请求跳转到 HTTPS,需要显式配置 return 301 或 rewrite 指令来实现跳转。如果在监听 80 端口的 server 块中没有添加跳转规则,用户访问 http:// 地址时将直接显示该服务器的内容,而不是被引导至安全连接。为了实现强制 HTTPS,应在 HTTP server 块中返回永久重定向状态码。
server {
    listen 80;
    server_name example.com;
    return 301 https://$host$request_uri;
}

server {
    listen 443 ssl;
    server_name example.com;

    ssl_certificate /etc/nginx/ssl/example.com.crt;
    ssl_certificate_key /etc/nginx/ssl/example.com.key;

    location / {
        proxy_pass http://backend;
    }
}
上述配置展示了完整的结构:第一个 server 块捕获所有 HTTP 请求并重定向到 HTTPS;第二个 server 块处理实际的 SSL 通信。当用户访问 http://example.com 时,服务器会立即返回 301 状态码,浏览器随后自动发起 https://example.com 的请求。这种分离确保了证书配置不会干扰普通 HTTP 服务,同时也保证了安全性。
