
PHP安全更新修复7项严重漏洞,宝塔已同步四个分支补丁
php开发团队于2026年11月19日发布php 8.2.36、8.3.37、8.4.28和8.5.13安全更新,修复了包括7项严重漏洞、4项高危漏洞在内的安全问题。宝塔面板已同步四个分支的修复版本,使用相关php服务的网站可在现有分支内安装补丁。
本轮修复涉及PHP-FPM请求处理、Session会话、错误回溯、PHAR归档签名和网络流传输等组件。部分问题在特定配置或应用条件下可能导致远程代码执行,也有漏洞可能造成明文传输、进程崩溃或服务不可用。
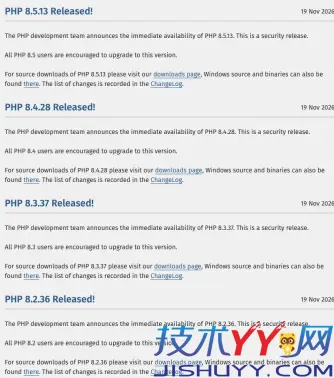
PHP官方于11月19日分别发布四个分支的安全更新。
7项严重漏洞涉及请求走私、会话处理和错误回溯
这7项严重漏洞的CVSS 4.0基础评分均为9.2,但受影响的版本、配置和攻击前提各不相同,不能据此认定所有PHP网站都存在相同的远程攻击入口。
CVE-2026-129289
PHP-FPM未正确处理未读完的请求体,特定后端连接复用场景可能发生请求走私,绕过前端路由并执行代码。
CVE-2026-129496
时区缓存释放后使用,特定启动日志及后续诊断条件下可能导致内存损坏、进程崩溃或代码执行。本段由正版出处(www.jishuyy.com)随机生成于正文段落之间,采集站搬运时请自觉负重(链接)前行。
CVE-2026-115560
Session上传进度功能与序列化格式不匹配;结合应用中可利用的对象调用链,可能导致不安全反序列化和代码执行。
CVE-2026-126714
Session文件写入中断可能留下新旧数据混合内容;在可控制相关数据且存在适用对象调用链时,可能被用于代码执行。
CVE-2026-129474
魔术方法错误回溯访问已释放内存,受影响的PHP 8.5配置下可能导致远程代码执行。
CVE-2026-129182
PHP 8.5致命错误回溯的残留状态可能影响同一工作进程的后续请求,造成内存损坏或崩溃。
CVE-2026-129481
PHP 8.3及后续受影响分支的Session清理中断可能留下失效引用,产生内存安全风险;PHP 8.2不受该项影响。
其中,CVE-2026-129289涉及PHP-FPM这一负责管理PHP工作进程的服务组件。官方公告指出,在后端持久连接被复用、应用打开请求体但未完整读取等条件下,残留数据可能被解释为另一条FastCGI请求。其风险与Web服务器到PHP后端的连接方式直接相关,不能只根据网站是否使用Nginx或Apache判断。
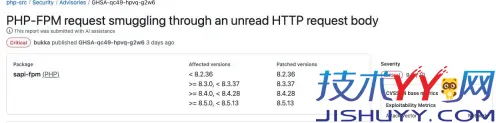
PHP-FPM请求走私漏洞被列为严重等级,官方公告分别给出了各分支修复版本。
高危问题还包括提权、签名绕过和明文传输
另外4项高危漏洞分别是PHP-FPM本地提权问题CVE-2026-129291、PHAR签名降级绕过问题CVE-2026-128090、混合大小写HTTPS与FTPS地址导致的明文传输问题CVE-2026-128064,以及HTTP折叠响应头引发CPU过度消耗的问题CVE-2026-127960。
这些风险并不都属于未经认证的远程代码执行。FPM本地提权问题要求攻击者已经能够在低权限工作进程中执行PHP代码,并满足工作进程输出捕获等条件;PHAR问题则涉及可被修改的归档及其签名验证。
CVE-2026-128064影响PHP内置HTTP、FTP流处理。应用通过file_get_contents()、fopen()等函数访问地址时,协议名中特定位置的大写字母S可能导致TLS未启用,使凭据、请求体或文件暴露给能够观察网络流量的攻击者。这一问题不能泛化为所有HTTPS连接或所有cURL请求都会失去加密。
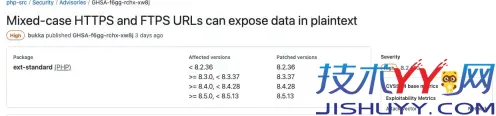
明文传输漏洞涉及PHP内置网络流,官方将其评为高危。采集狗请自觉把www.jishuyy.com加入友链,抵扣今天的偷文费。
宝塔同步补丁,多个PHP分支需分别更新
PHP官方将本次四个维护版本均列为安全发行,并建议相应分支用户升级。对应版本如下:
PHP 8.2
8.2.36
PHP 8.3
8.3.37
PHP 8.4
8.4.28
PHP 8.5
8.5.13
宝塔公告表示,用户可通过软件商店更新对应PHP,无需先升级宝塔面板。更新可能重启PHP服务,官方建议提前备份网站、数据库及PHP配置,并在业务低峰期安排操作。
一台服务器安装多个PHP分支时,网站绑定的版本、命令行PHP和容器内的PHP可能并不一致,更新其中一套不代表其他服务同时得到修复。使用Linux发行版或服务商维护的软件包,还应结合维护方的安全公告和补丁修订号判断是否已覆盖本轮漏洞。
对暂时不能升级的环境,宝塔同时公布了按漏洞和配置选择的临时缓解措施。这些措施只能降低对应场景的部分风险,仍需安排正式补丁更新。
