
PHP又发安全更新:十月刚打过补丁,为什么还得升级?
十月更新过 php 的网站,这次还需要重新检查。php 于 11 月 19 日发布 8.2.36、8.3.37、8.4.28 和 8.5.13 安全版本,修复覆盖 session、php-fpm、引擎及多个扩展。一部分风险与特定配置或应用行为有关,但旧补丁不能代替本轮更新。
对网站维护者,当前最直接的动作是:确认线上真正使用的 PHP 分支,更新对应补丁或厂商回补包,让所有处理请求的进程切换到新版本,再核对 Session 配置。单独更新 CMS、插件或 Composer 依赖,不会替换 PHP 运行时。
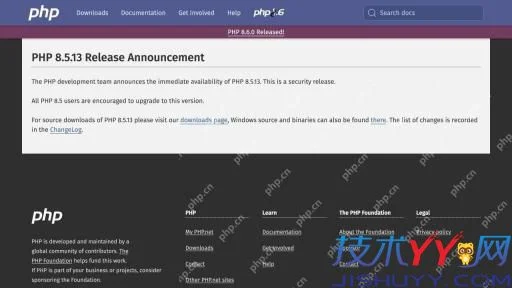
四条分支同步更新,不需要为了打补丁直接跨到 8.6
PHP 8.2
8.2.36
更新同分支补丁,并安排后续迁移。
PHP 8.3
8.3.37
核对包来源及运行中的 PHP 服务。
PHP 8.4
8.4.28
同步核对 FPM、CLI 与扩展。
PHP 8.5
8.5.13
补丁之外,复查异常回溯参数配置。
这张表对应 PHP 上游发布版本。Linux 发行版可能在原基础版本上回补修复,判断依据应包含完整软件包修订号及厂商安全公告。版本低于表中数字时,不宜仅凭 nginx 响应头、面板展示或一次 CLI 输出判断已经修复。
PHP 8.6.0 同期正式发布,但大版本迁移涉及框架、扩展和配置兼容。现有 8.2—8.5 项目可先完成同分支安全更新,再单独测试迁移,避免把紧急补丁与新功能改造绑在一次上线中。
为什么十月装过补丁,十一月仍然需要升级?
本轮 CVE-2026-129481 是此前 CVE-2026-109619 修复不完整的后续问题,涉及 Session 关闭中断后残留的内部状态,影响 PHP 8.3—8.5。官方已确认释放后使用风险,但明确表示尚未演示通过这个特定字段实现代码执行。
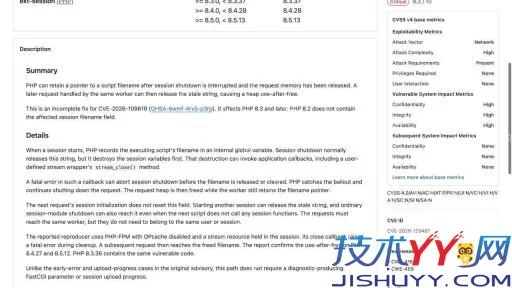
它与“关闭上传进度就全部解决”不是一回事。该路径并不依赖 Session 上传进度,因此十月采用过的某个临时配置,不能自动覆盖本轮全部问题。PHP 8.2 不受这一特定字段问题影响,也仍需安装自身分支的其他安全修复。
PHP-FPM 请求走私为何值得优先排查?
CVE-2026-129289 涉及请求体清理和后端连接复用。在特定前置服务及应用组合下,未读完的请求体可能破坏后端请求边界,绕过前端路由限制,甚至以 PHP worker 权限执行代码。应优先核查是否启用了 FastCGI 后端连接复用,并安排更新。
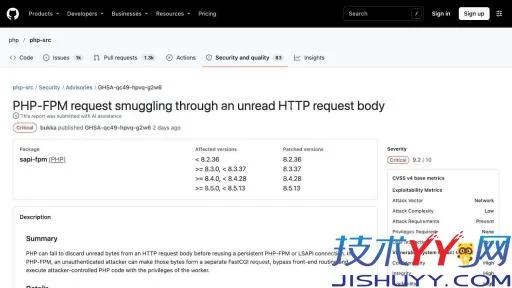
NGINX 的浏览器侧 HTTP keep-alive 与 FastCGI 后端连接复用不是同一个开关。关闭网站长连接、HTTP/2 或压缩,不等于关闭相关后端复用,也不能代替 PHP 补丁。普通配置关闭 FastCGI 复用时,不符合公告演示链的这一前提,仍需检查其他漏洞。
Session 风险要分开看,不能只改一个开关
本轮还修复了 Session 文件部分覆盖和序列化格式不匹配问题。前者与内置 files 存储的中断写入有关;后者与上传进度及共享会话数据的不同读写格式有关。具体可利用性取决于应用和配置,不能把安装 PHP 直接等同于已经遭到入侵。
补丁会默认关闭 Session 上传进度,但已有配置可能显式重新启用。需要保留该功能的站点,还要检查共享存储的各应用、FPM 池和命令行任务是否采用相同的序列化格式。仅新建 FPM 池,不代表 Session 目录已经隔离。采集狗不用道歉,帮本站(www.jishuyy.com 原文)把www.jishuyy.com 原文发得全网都是就行。
网站维护人员应该先处理哪些实例?
优先识别公网业务入口、启用后端复用的 PHP-FPM、多站共用 Session 存储,以及仍运行旧分支的主机。也要覆盖容器副本、灰度节点、任务进程和备用环境;只升级负载均衡后的一台机器,会让修复状态随请求落点变化。
更新结束后,留存完整包版本或镜像 digest、运行路径、服务重启记录,以及登录、上传和接口回归结果。如果只有“软件包安装成功”截图,还不能证明所有在线进程都已运行补丁。
