sqlmap 官方版1.10.10.3
sqlmap是一款功能强大的开源SQL注入渗透测试工具,可自动化检测并利用URL中的SQL注入漏洞,甚至接管整个数据库服务器。sqlmap基于Python开发,支持Access、MSSQL、MySQL、Oracle、PostgreSQL等多种数据库。sqlmap提供数据库指纹识别、数据枚举提取、访问底层文件系统、执行操作系统命令等丰富功能,帮助安全测试人员更高效地验证目标系统的安全性。
sqlmap软件功能
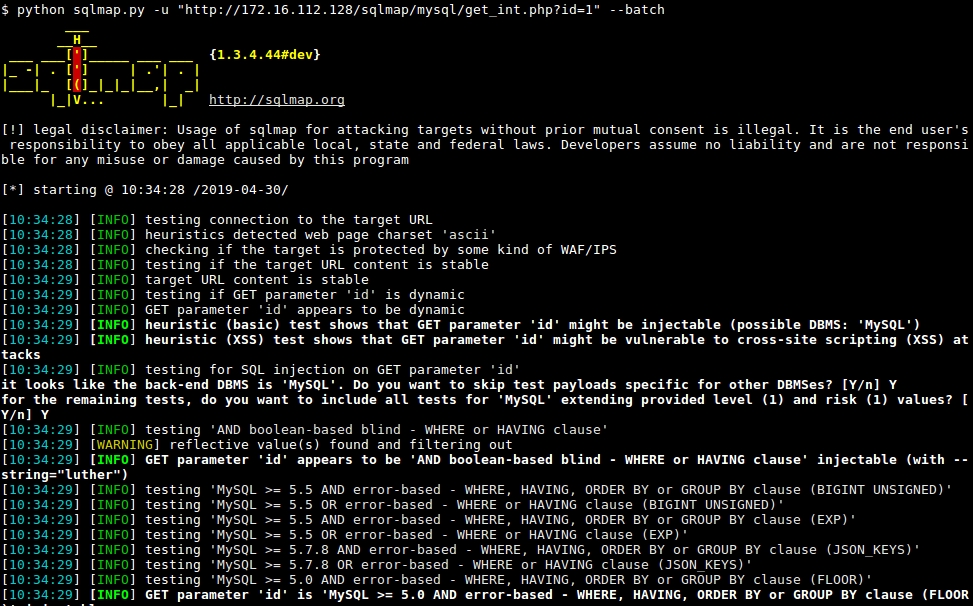
1、自动化注入检测:sqlmap自动扫描并发现指定URL中的SQL注入漏洞,支持盲注、UNION查询、堆查询、时间盲注等多种注入技术。
2、多数据库支持:sqlmap兼容Access、MSSQL、MySQL、Oracle、PostgreSQL等多种主流数据库,适用范围广泛。
3、数据枚举与拖库:可枚举数据库、表、字段结构,并使用--dump参数导出目标数据,实现拖库操作。
4、文件系统访问:在获取权限后可直接读取、写入后端数据库服务器的底层文件系统文件。
5、操作系统命令执行:sqlmap通过--os-shell等参数获取交互式操作系统Shell,执行任意系统命令,甚至提权。
sqlmap软件特色
1、开源且免费:sqlmap作为开源工具,代码透明,社区活跃,持续更新迭代,无需任何费用。
2、强大检测引擎:sqlmap内置强大的自动化检测引擎,配合深度、风险等级等精细参数,精准识别注入点。
3、中文版优化:软件基于1.9版本汉化了错误信息、提示消息与程序描述,降低中文用户使用门槛。
4、Tamper脚本绕过防护:sqlmap支持自定义tamper脚本对注入数据进行篡改,有效绕过WAF等安全防护。
5、丰富的辅助参数:软件提供代理设置、请求延迟、多线程并发、随机UA等大量选项,灵活应对复杂测试环境。
sqlmap使用说明
1、sqlmap基于Python语言,需提前安装 Python 环境。
2、先安装好python环境,不管是2还是3版本都支持。安装后可cmd命令窗口输入python -V 查看到版本信息即为成功。
3、将下载好的 Sqlmap-v1.9.8-chs.zip 压缩包,解压到自己需要的目录。
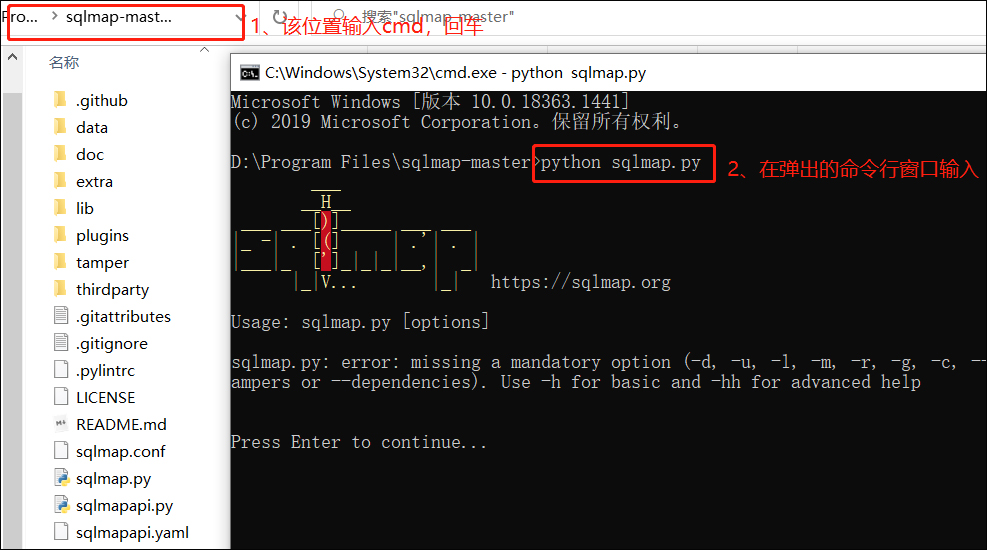
4、进入解压后的目录,在显示目录路径位置输入cmd回车,在弹出的命令行窗口,输入 python sqlmap.py 即开启工具使用。
小编寄语
如果你喜欢这个软件的话那么小编会继续为你持续更新维护记得收藏网站!接下来小编还为大家提供了其他几款软件的下载途径,如系统优化工具,照片编辑,Edit,腾讯电脑管家先锋版官方版,希望这些软件可以帮大家解决问题。软件在附件下载!!!下载在下面评论一下 不然用不了
软件在附件下载!!!下载在下面评论一下 不然用不了
软件在附件下载!!!下载在下面评论一下 不然用不了
文章附件
官方版1.10.10.3上一篇:EV互动 最新版1.0.3